
Un mensaje de WhatsApp, una llamada por un supuesto cargo no reconocido o un código QR pueden convertirse en la puerta de entrada para un fraude financiero. Banorte y la CONDUSEF recomiendan no compartir datos confidenciales y verificar cualquier aviso directamente con la institución bancaria.
Los fraudes financieros cambian constantemente de estrategia. Lo que antes podía comenzar con un correo electrónico sospechoso, ahora también puede llegar mediante WhatsApp, mensajes SMS, llamadas telefónicas, aplicaciones falsas o incluso códigos QR.
De acuerdo con Jesús Medina Cantú, Oficial de Seguridad de la Información de Grupo Financiero Banorte, uno de los principales riesgos ocurre cuando los usuarios reciben mensajes que los presionan para descargar una aplicación o ingresar a un enlace bajo el argumento de que existe un problema con su cuenta.
¿La tumba de Nefertiti está detrás de la de Tutankamón?
No descargues aplicaciones desde enlaces
La Comisión Nacional para la Protección y Defensa de los Usuarios de Servicios Financieros (CONDUSEF) ha alertado sobre los riesgos de descargar aplicaciones o abrir enlaces recibidos mediante SMS, correo electrónico, WhatsApp, redes sociales u otros servicios de mensajería.
El peligro es que un mensaje puede aparentar ser enviado por un banco y hasta mostrar elementos que parezcan oficiales, pero el enlace puede dirigir al usuario a una página falsa o solicitar la instalación de una aplicación diseñada para obtener información personal y financiera.
Por ello, las recomendaciones son:
- Descargar aplicaciones únicamente desde Google Play o App Store.
- Comprobar que la aplicación sea realmente la oficial de la institución financiera.
- No instalar aplicaciones desde enlaces enviados por SMS, correo, WhatsApp o redes sociales.
- Si recibes una invitación para descargar una aplicación, no abras el enlace y verifica directamente con tu banco.
- No respondas mensajes que te pidan contestar “Sí” o “No” para supuestamente validar una operación.
Phishing, smishing y vishing: ¿cómo funcionan?
Los delincuentes utilizan diferentes métodos para conseguir que una persona entregue información o realice una operación.
El phishing ocurre cuando un correo o mensaje aparenta provenir de una institución legítima. Puede utilizar logotipos, colores corporativos, números telefónicos o direcciones similares a las oficiales para generar confianza, pero el objetivo es llevar al usuario a un sitio falso y obtener sus datos.
Una variante es el smishing, que utiliza mensajes SMS para intentar conseguir información. Por ejemplo, el usuario puede recibir una alerta en la que se afirma que su cuenta será bloqueada si no ingresa inmediatamente a un enlace.
Ante este tipo de mensajes, la recomendación es no hacer clic y contactar directamente al banco mediante sus canales oficiales.
El vishing, en cambio, ocurre mediante llamadas telefónicas. El defraudador puede hacerse pasar por empleado de una institución financiera y advertir sobre un supuesto cargo, bloqueo o problema de seguridad.
Si durante una llamada solicitan contraseñas, NIP, CVV o códigos de seguridad, es una señal de alerta. Lo recomendable es terminar la llamada y comunicarse directamente con el banco.
Cuidado con los códigos QR falsos
Los códigos QR tampoco están exentos de riesgos.
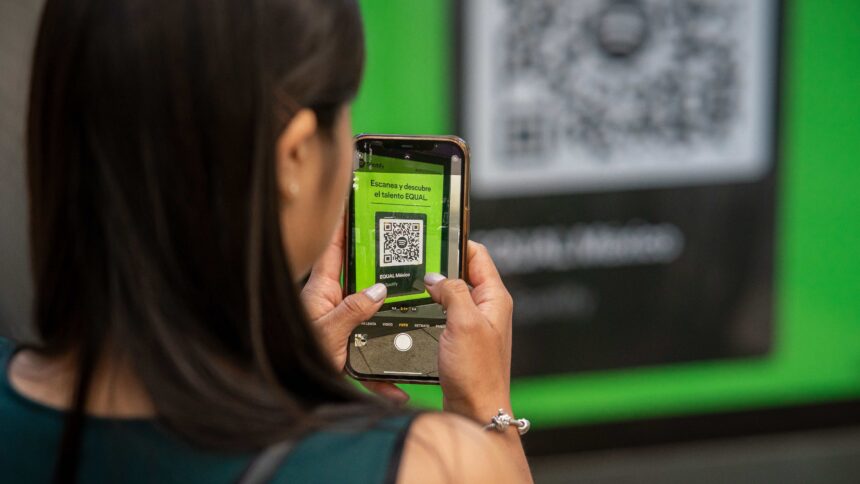
El llamado quishing consiste en utilizar códigos QR manipulados o falsos para dirigir a las personas hacia páginas fraudulentas. Una vez ahí, pueden intentar obtener información personal, financiera o credenciales de acceso.
Por eso, antes de escanear un código QR, es importante verificar su procedencia y evitar ingresar información sensible en páginas a las que se haya llegado desde un código desconocido.
Los fraudes también pueden ocurrir en cajeros
El riesgo no se limita a internet.
El skimming es una modalidad mediante la cual los delincuentes buscan copiar información de las tarjetas utilizando dispositivos colocados en cajeros automáticos o terminales.
Para disminuir el riesgo, se recomienda:
- Revisar el cajero antes de utilizarlo.
- No aceptar ayuda de personas desconocidas.
- Cubrir el teclado al introducir el NIP.
- Mantener la tarjeta bajo control durante una compra.
- Utilizar, cuando esté disponible, la opción de retiro sin tarjeta mediante la aplicación bancaria.
La regla para evitar un fraude financiero
Aunque los métodos cambien, muchos fraudes tienen un elemento en común: buscan provocar una reacción inmediata.
Un supuesto cargo no reconocido, una cuenta que será bloqueada, una promoción, una emergencia o una advertencia de seguridad pueden generar miedo o urgencia para que el usuario actúe sin verificar.
La recomendación central es sencilla: si alguien te pide actuar de inmediato, detente y verifica primero.
No compartas contraseñas, NIP, CVV ni códigos de seguridad por llamadas, mensajes o correos. Y ante cualquier duda, contacta directamente a tu institución financiera utilizando sus canales oficiales.
En materia de seguridad financiera, unos segundos para comprobar la información pueden evitar una pérdida de dinero.
Fuente: Jesús Medina Cantú, Oficial de Seguridad de la Información de Grupo Financiero Banorte; recomendaciones de la CONDUSEF.